Blog & Wissensdatenbank
Technische Analysen, Praxisfallstudien und operative Leitfäden zu Automatisierungen, E-Commerce, SEO, Servern und digitalen Systemen.
E-Commerce-Daten verschlüsseln: Envelope Encryption, KMS und Schlüsselrotation
Ein operativer Ansatz zur Datenklassifizierung, Envelope Encryption, Verwaltung von KMS-Schlüsseln und Rotation ohne Verlust der Entschlüsselbarkeit.
Datenbanktransaktionen im E-Commerce: Isolation, Deadlocks und sichere Wiederholung
Ein operativer Ansatz zur Wahl der Isolation, zur Trennung von Deadlocks und Wartezeiten sowie zur sicheren Wiederholung mit geschützten Nebeneffekten.
Sichere E-Commerce-Sitzungen: Cookies, SameSite, Rotation und Abmeldung
Ein Praxisleitfaden für Sitzungen nach dem Login: eng begrenzte Cookies, Rotation der Kennung, serverseitige Timeouts und überprüfbare Sperrung.
E-Commerce-API-Paginierung: Cursor, stabile Reihenfolge und konsistente Ergebnisse
Ein operativer Ansatz für opake Cursor, deterministische Sortierung und Lesevorgänge, die Duplikate, Lücken und hohe Kosten tiefer Seiten begrenzen.
Sicheres E-Commerce-GraphQL: Abfragekosten, Limits und persistierte Operationen
Ein Betriebsmodell zum Schutz von Katalog und Checkout vor teuren GraphQL-Abfragen durch messbare Budgets, kontextbezogene Limits, persistierte Operationen und Telemetrie.
E-Commerce-Datenbankindizes: EXPLAIN, Abfragepläne und workloadbasierte Wartung
Ein operativer Ansatz für langsame Abfragen, den Vergleich von Schätzungen und tatsächlichen Zeilen, gezielte Indizes und deren sichere Stilllegung.
E-Commerce-Feature-Flags: schrittweise Rollouts, Kill Switch und Cleanup
Ein Betriebsleitfaden zur Trennung von Deployment und Freigabe, zu stabilen Kohorten, schneller Abschaltung riskanter Releases und zeitnahem Cleanup ohne dauerhafte technische Schulden.

Zuverlässige Geldberechnungen im E-Commerce: Dezimalzahlen, Rundung und Abstimmung
Entwickle Beträge, Währungsskalen, Rundung und deterministische Zuteilungen, damit Warenkorb, Zahlung, Erstattung und Buchhaltung übereinstimmen.
Sichere E-Commerce-Logs: PII-Maskierung, Korrelation und kontrollierte Aufbewahrung
Ein Betriebsmodell für Logs, die Vorfälle und Audits unterstützen, ohne zu einem unkontrollierten Speicher für personenbezogene Daten und Geheimnisse zu werden.
E-Commerce-Datenbankpartitionierung: Pruning, Hotspots und Datenaufbewahrung
Bestellungen und Events nach echten Abfragen partitionieren, Pruning belegen, Aufbewahrung steuern sowie Overhead und Hotspots vermeiden.
Transaktionale Outbox im E-Commerce: Bestellungen, Ereignisse und doppelte Schreibvorgänge
So bleiben Bestellungen und Ereignisse mit lokaler Transaktion, Abfrageverfahren oder CDC, idempotenten Empfängern und klaren Betriebskontrollen konsistent.
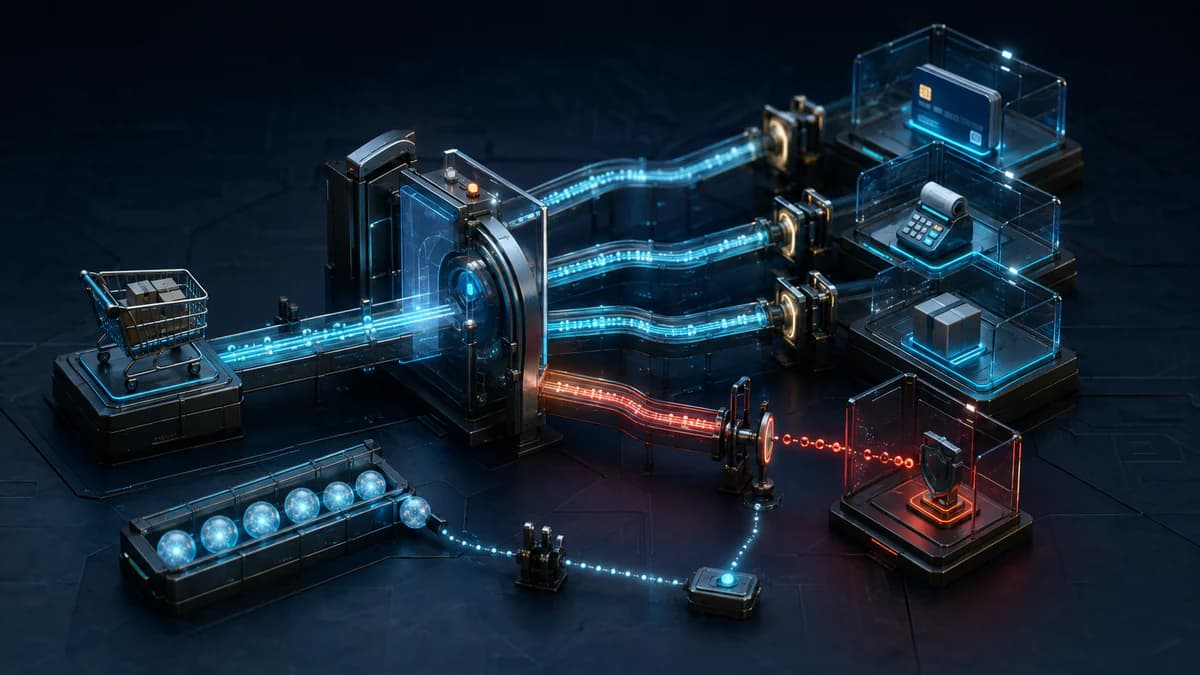
Circuit Breaker im E-Commerce: Timeouts, Retry-Budgets und Fehlerisolierung
Ein Betriebsmodell verhindert, dass der Ausfall eines Zahlungsdienstes, der Betrugsprävention, der Steuerberechnung oder des Versands den gesamten Checkout blockiert.
E-Commerce-Lesereplikate: Replikationsverzug und Read-after-Write
Ein Betriebsmodell für skalierbare Lesezugriffe ohne veraltete Bestellungen, Profile oder Bestände: Konsistenzklassen, Watermarks und Release-Gates.
E-Commerce-Connection-Pooling: Dimensionierung, Timeouts und Kapazität
Ein Betriebsmodell zur Verteilung des Verbindungsbudgets, Begrenzung der Warteschlange und Absicherung des Checkouts gegen Lastspitzen.
Ecommerce-Software-Lieferkette: SBOM, Abhängigkeiten und verifizierbare Builds
Ein operatives Verfahren, das Abhängigkeiten inventarisiert, jedes Release mit einer SBOM verbindet und nur nachweisbare Artefakte freigibt.
E-Commerce-Datenbankmigrationen ohne Ausfall: Expand-Contract, Backfill und Rollback
Ein Betriebsmodell für Schemaänderungen bei laufendem Checkout: additive Strukturen, parallele Kompatibilität, begrenzte Backfills und vorsichtiger Rückbau.
Asynchrone E-Commerce-Queues: Backpressure, DLQ und sicheres Replay
Bestellbestätigung von asynchronen Effekten trennen und Worker, Retries, Dead-Letter-Queues sowie Replay steuern, ohne Fehler oder Doppelaktionen zu verbergen.
Zuverlässiges E-Commerce-Caching: Invalidierung, veraltete Daten und Lastspitzen
Ein Betriebsmodell für schnelle Kataloge, das veraltete Daten begrenzt und den Ursprung schützt, wenn häufig genutzte Cache-Schlüssel gleichzeitig ablaufen.
E-Commerce-SLOs: Checkout und Bestellungen mit Fehlerbudgets und Burn-Rate-Alarmen messen
Ein Betriebsmodell für Checkout-SLIs und SLOs, Fehlerbudgets als Entscheidungsgrundlage und handlungsfähige Burn-Rate-Alarme mit mehreren Zeitfenstern.
Secret-Management im E-Commerce: Zugangsdaten ohne Ausfall rotieren
Ein Betriebsmodell, um API-Schlüssel und Checkout-Zugangsdaten zu erfassen, zu verteilen und zu rotieren, ohne sie im Code abzulegen oder Bestellungen zu unterbrechen.
E-Commerce-API-Versionierung: Abwärtskompatibilität, Deprecation und Migration
Ein Betriebsmodell für die Weiterentwicklung von Bestell-, Katalog-, Zahlungs- und Versand-APIs ohne überraschende Integrationsbrüche, mit Verträgen, Telemetrie und kontrollierter Migration.
Verteiltes Tracing im E-Commerce: Checkout und Bestellungen mit OpenTelemetry diagnostizieren
Ein Betriebsmodell für Checkout- und Order-Tracing, Kontextweitergabe, Provider-Korrelation, Datenschutz und Sampling ohne Verlust wichtiger Incidents.
PCI-DSS-Umfang im E-Commerce mit Hosted Fields und Tokenisierung reduzieren
Anbieterneutraler Leitfaden, der PAN und Authentifizierungsdaten aus Händlersystemen fernhält und zugleich Serverkontrollen, Verantwortung und Nachweise erhält.
Rate Limiting für E-Commerce-APIs: Login und Checkout schützen, ohne Kunden zu blockieren
Ein Betriebsmodell mit unterschiedlichen Limits für Login, Katalog, Warenkorb, Checkout und Integrationen, nutzbaren 429-Antworten und Messwerten zu Fehlentscheidungen.

Zuverlässige Retouren und Erstattungen im E-Commerce: Status, Bestand und Abstimmung
Ein Betriebsmodell, das Warenrücklauf, Prüfung, verkaufbaren Bestand, Erstattung und Abstimmung trennt, um doppelte Zahlungen und verfrühte Einlagerung zu vermeiden.
Sichere Datei-Uploads im E-Commerce: Anhänge, Quarantäne und Bereitstellung
Ein operativer Leitfaden für E-Commerce-Anhänge mit Freigabelisten, direktem Upload, Quarantäne, Malware-Scan, privatem Speicher und geschütztem Abruf.
Passkeys im E-Commerce: kontrollierter Rollout für Login, Checkout und Kontowiederherstellung
Ein operatives Runbook für Passkeys ohne Blockade von Gast-Checkout oder Bestandskunden: WebAuthn-Abläufe, Rückfalloptionen, Kontowiederherstellung, Messung und Rollout.
CSP im E-Commerce: Checkout und Analytics schrittweise absichern
Ein praxisnaher Plan für die Einführung einer CSP ohne Ausfälle bei Zahlung, Consent oder Messung: Inventar, Report-Only, Nonces, Journey-Tests und Canary-Aktivierung.
E-Commerce-Notfallwiederherstellung: RPO, RTO und Wiederherstellungstests
So werden verteilte Backups und Anweisungen zu einem messbaren, vollständig getesteten Wiederherstellungsplan mit klaren Geschäftsprioritäten.
E-Commerce-Überverkäufe mit Bestandsreservierungen und Zugriffskontrolle vermeiden
Ein praxistaugliches Modell, das Bestandszustände trennt, die letzte Einheit atomar zuweist und Abweichungen zwischen Vertriebskanälen zuverlässig bereinigt.
Zuverlässige E-Commerce-Webhooks: Idempotenz, Wiederholungen und Beobachtbarkeit
Ein Umsetzungsplan für Bestell- und Zahlungsereignisse, der doppelte Wirkungen verhindert, Fehler kontrolliert behebt und die gesamte Verarbeitung messbar macht.
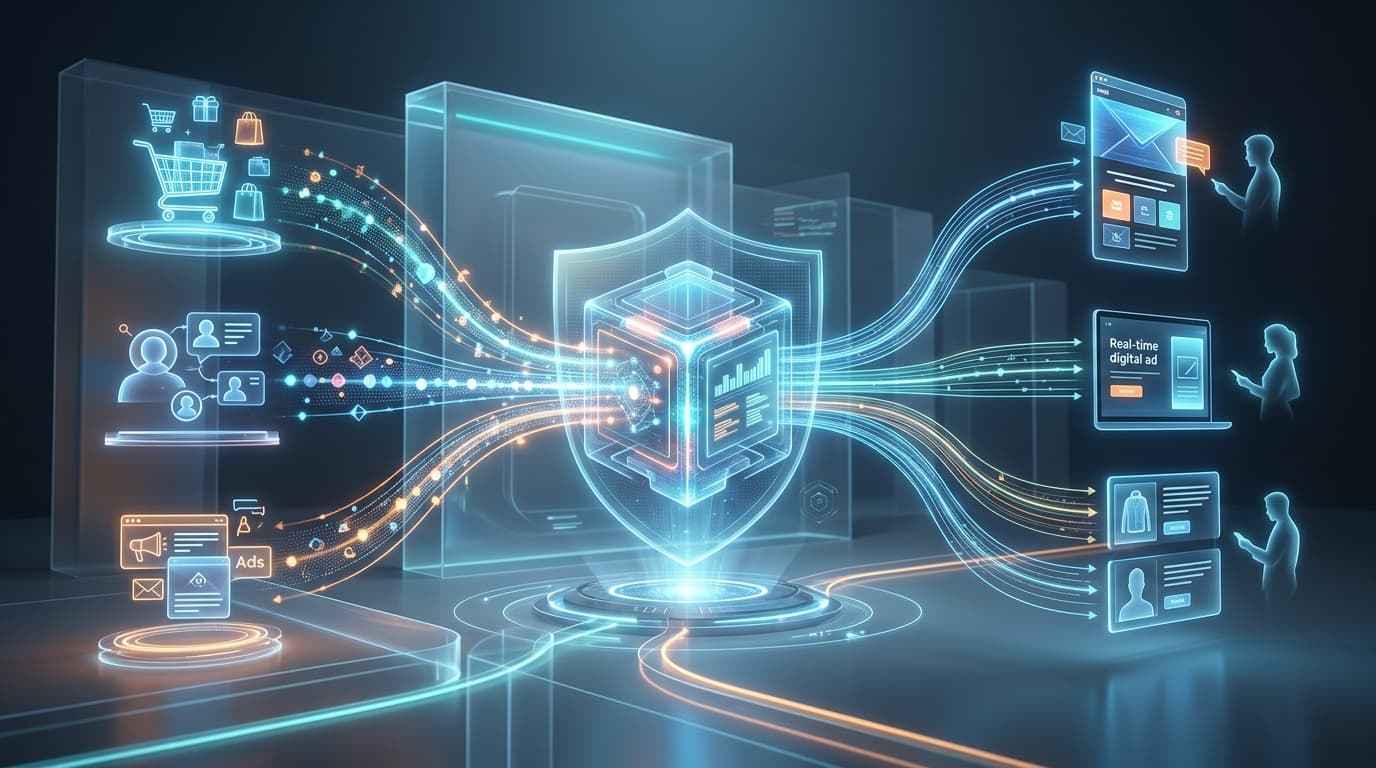
CDP-Implementierung für E-Commerce: Von der Datenerfassung zur Personalisierten Automatisierung
Erfahren Sie, wie eine Customer Data Platform (CDP) Ihre E-Commerce-Kundendaten vereinheitlichen, 360-Grad-Profile erstellen und personalisierte Marketing-Automatisierung im Post-Cookie-Zeitalter vorantreiben kann.