Sans interruption est un objectif opérationnel, pas une promesse absolue
Une migration e-commerce ne consiste pas simplement à déplacer une application. DNS, CDN, certificats TLS, vitrine, API, sessions, caches, bases de données, médias, paiements, files, webhooks, analytics, consentement et services d'e-mail interviennent entre une visite et une commande confirmée. Réduire le projet à l'activation d'un nouvel hébergement masque les dépendances susceptibles de casser le tunnel. L'objectif réaliste est de limiter l'interruption visible, de réduire l'exposition au risque et de préserver un chemin de retour testé.
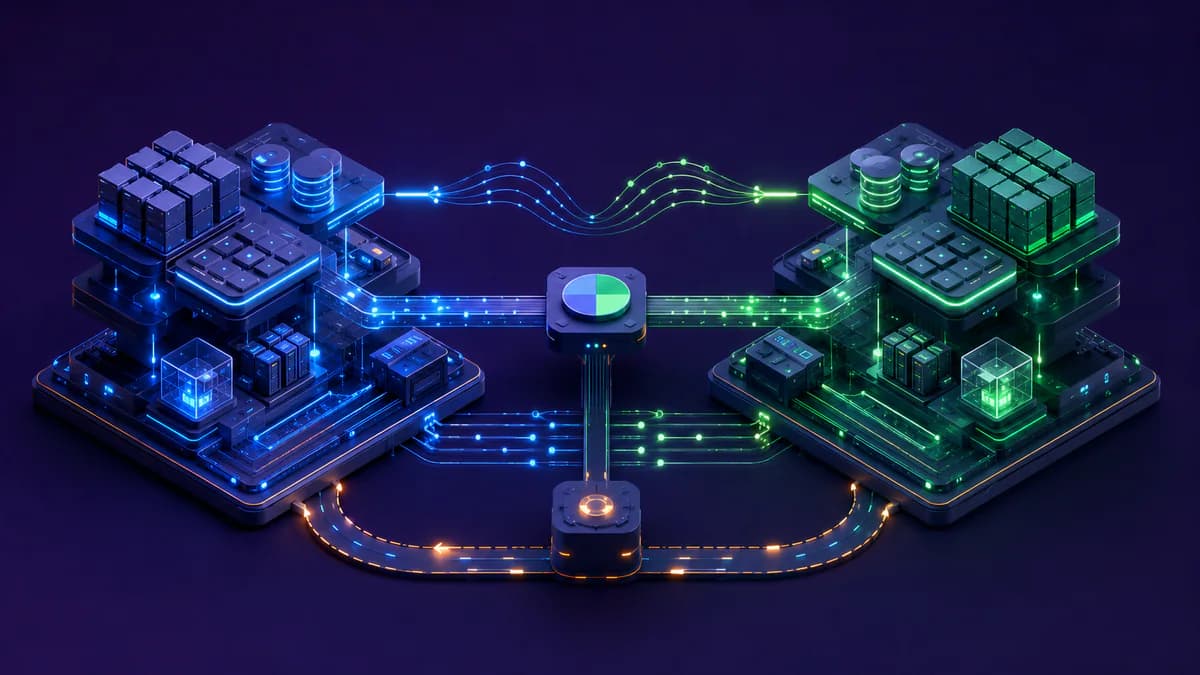
Le modèle blue-green aide en conservant deux environnements parallèles : blue est l'environnement stable qui sert les utilisateurs, green la version candidate testée. Microsoft documente ce schéma avec des révisions séparées, la vérification de green, le transfert du trafic et le retour possible vers blue. Le principe est portable, mais il ne garantit pas seul la continuité. Les données modifiables, le DNS et les intégrations externes exigent leurs propres plans.
Inventorier tout le parcours avant de concevoir la bascule
Du domaine à la confirmation de commande
Dessinez une carte de bout en bout, pas seulement un diagramme de serveurs. Recensez l'autorité DNS, les enregistrements, les proxys, le CDN, les certificats, les redirections, le runtime frontend, les API, la recherche, le stockage des médias, les caches et l'authentification. Ajoutez le parcours commercial : fiche produit, disponibilité, panier, promotions, checkout, paiement, callback, création de commande, mise à jour du stock, e-mail et compte client. Pour chaque élément, indiquez propriétaire, configuration, secret ou certificat requis, dépendances et signal observable.
Complétez l'inventaire avec les files, tâches planifiées, webhooks entrants et sortants, flux de marketplaces, analytics et gestion du consentement. Ces composants peuvent continuer à viser l'ancien environnement alors que la page d'accueil semble correcte. L'inventaire devient matrice de tests, périmètre de supervision et base pour décider quoi geler, synchroniser ou reconfigurer.
Construire green comme artefact identifiable et reproductible
Une version immuable, pas une copie changeante
Déployez sur green un commit et un build ID immuables. Les versions du runtime, les dépendances, la configuration et les migrations doivent être reproductibles. Évitez les modifications manuelles uniquement appliquées au nouveau serveur : elles brouillent ce qui a été testé et rendent la reconstruction après retour arrière incertaine. Blue et green peuvent différer en capacité ou implémentation, mais leur frontière doit être comprise et documentée.
Exposez green via un hostname temporaire ou une adresse restreinte, protégée du public et exclue de l'indexation. Le guide Google sur le changement d'hébergement recommande de préparer et tester la cible, d'empêcher l'indexation du hostname de test et de vérifier que Googlebot pourra accéder au site public. Contrôlez certificats, headers, URL canonical, règles robots, sitemaps et redirections dans un contexte réaliste, sans propager les restrictions de preview en production.
Tester parcours, langues et intégrations sur la cible
Exécutez des smoke tests et contrôles synthétiques pour navigation, recherche, produit, panier, promotion, connexion, réinitialisation du mot de passe, checkout, paiement de test et confirmation. Répétez les parcours dans les langues et devises pertinentes, puis vérifiez assets, images, polices, formulaires, e-mails et liens internes. Pour callbacks et webhooks, utilisez des événements contrôlés, des clés d'idempotence et des destinations non productives si le fournisseur le permet. Un test ne doit créer ni débit réel ni commande ambiguë.
Reliez chaque résultat au build ID exact de green. Ajoutez les erreurs applicatives, la latence, les dépendances, les logs et la profondeur des files. Une page d'accueil saine ne certifie pas le système. Le gate est franchi seulement lorsque les parcours déclarés critiques produisent l'état attendu et que leurs preuves correspondent à l'artefact qui recevra le trafic.
Traiter l'état modifiable comme un chantier séparé
Synchronisation, gel et compatibilité
Blue-green duplique l'environnement d'exécution, mais ne protège pas automatiquement bases de données, commandes ou stock. Définissez où chaque classe de données est écrite pendant préparation, bascule et observation. Choisissez explicitement synchronisation, réplication, fenêtre de gel ou processus applicatif compatible avec les deux environnements. La stratégie dépend du stack et doit être répétée sur des copies représentatives. N'improvisez pas une double écriture sans idempotence, ordre et réconciliation.
Établissez quel schéma blue et green peuvent lire et quelles modifications empêcheraient le retour. Avant la bascule, mesurez commandes, clients, stock, médias et backlog, puis répétez ces comparaisons après chaque phase. Si green accepte des écritures, restaurer le routage ne suffit pas : les données produites pendant l'intervalle doivent être transférées ou réconciliées selon une procédure testée et attribuée.
Préparer DNS et routage sans confondre TTL et certitude
Réduisez le TTL suffisamment tôt selon l'autorité et la configuration actuelles, puis vérifiez enregistrements, certificats et capacité des deux environnements. Le TTL exprime combien de temps un enregistrement peut rester en cache ; ce n'est pas un compte à rebours garantissant une propagation complète. Cloudflare précise aussi que des caches locaux peuvent conserver les réponses plus longtemps. Maintenez blue et green accessibles pendant toute la fenêtre d'observation.
Si la plateforme le permet, le routage pondéré peut transférer progressivement les requêtes entre ressources d'un même domaine. AWS Route 53 fournit une implémentation par poids relatifs et health checks. C'est un exemple propre au fournisseur, pas une séquence de pourcentages ni une durée universelle. Sans routage progressif, préparez une bascule DNS directe, observez plusieurs résolveurs et répétez la modification inverse.
Utiliser des gates objectifs pour avancer ou revenir à blue
Avant la bascule, précisez qui décide et quels signaux arrêtent la progression. Les gates peuvent couvrir taux d'erreurs, latence, succès du checkout, création des commandes, callbacks de paiement, backlog, échecs des webhooks, cohérence du stock et accès des crawlers. Baselines, seuils et durée d'observation dépendent du trafic et du risque de la boutique ; les valeurs d'un runbook générique ne prouvent rien pour ce système.
Le retour arrière doit couvrir routage, configuration, traitements asynchrones et réconciliation des écritures acceptées par green. Gardez blue capable de servir, avec capacité et identifiants valides, jusqu'à la décision finale. Tester le retour arrière dans une simulation contrôlée révèle permissions absentes, enregistrements difficiles à modifier et procédures trop lentes avant que la production n'en dépende.
Observer les deux environnements et retirer avec prudence
- Trafic : examinez requêtes et codes de réponse sur blue et green depuis plusieurs points.
- Commerce : réconciliez checkout, paiements, commandes, stock et notifications.
- Intégrations : vérifiez callbacks, webhooks, files, flux, analytics et consentement.
- Recherche : surveillez crawlers, sitemaps, règles robots, canonical et redirections.
- Version : reliez logs, métriques et alertes au build ID réellement servi.
Google recommande de surveiller les logs de l'ancien et du nouvel hébergement et d'arrêter le précédent seulement lorsqu'il ne reçoit plus de trafic. Conservez néanmoins sauvegardes, traces d'audit et moyens de reprise selon les règles de l'entreprise. La migration se termine lorsque le système et les données sont stables, pas au premier résolveur qui renvoie la nouvelle adresse. Découvrez nos services e-commerce et infrastructure pour aligner environnements, DNS et observabilité.
Une migration contrôlée combine inventaire, build immuable, tests des parcours, stratégie des données, bascule observable et retour arrière testé. Pour transformer ces éléments en runbook avec responsables et gates mesurables, contactez AE Digital Agency afin d'évaluer l'architecture et le plan d'exécution.
Questions fréquentes
Blue-green garantit-il une migration e-commerce sans interruption ?
Non. Il réduit le risque grâce à deux environnements et un chemin de retour, mais DNS, données modifiables et intégrations externes peuvent encore provoquer une interruption. Tests, supervision et retour arrière testé restent nécessaires.
Réduire le TTL rend-il le changement DNS immédiat ?
Non. Le TTL limite la durée prévue du cache, mais résolveurs et caches locaux peuvent se comporter autrement. Blue et green doivent rester disponibles pendant une fenêtre d'observation adaptée.
Comment gérer commandes et stock pendant la bascule ?
Définissez à l'avance source de vérité, synchronisation ou gel et procédure de réconciliation. Renvoyer le trafic vers blue ne récupère pas automatiquement les écritures acceptées par green.
Quand arrêter l'ancien hébergement ?
Après vérification du trafic résiduel, des parcours, des données, des callbacks, des files et des crawlers. Google conseille de surveiller les deux jeux de logs et d'attendre que l'ancien environnement ne reçoive plus de trafic.
Articles connexes
DNS, domaine et hébergement: guide technique de configuration
Comprendre la différence entre registrar, DNS, hébergement et serveur. Comment configurer Cloudflare, SSL et tout ce qu'il faut pour une infrastructure solide.
Reprise après sinistre e-commerce : RPO, RTO et tests de restauration
Transformez sauvegardes et procédures dispersées en un plan de reprise e-commerce mesurable, testé de bout en bout et aligné sur les priorités métier.
Analytics Cloudflare : comprendre visiteurs, requêtes et taux de cache
Un guide pratique pour lire les visiteurs uniques, requêtes, données transférées et taux de cache Cloudflare sans confondre trafic, personnes et performance.